


Las versiones del 30 de octubre bloquean la ruta que pasaba por MPTCP: en los equipos afectados el agujero sigue ahí hasta actualizar el kernel y reiniciar
LND tapa una vía de ataque en Lightning y falta parchear Linux
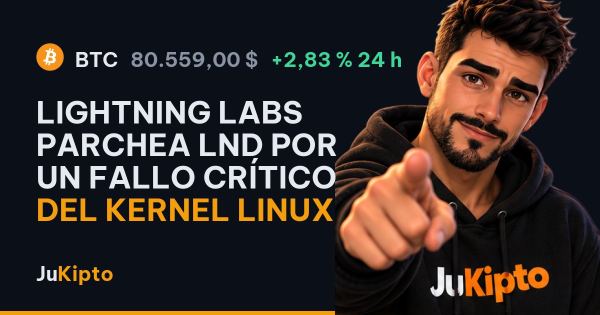
lnd, el demonio de Lightning que desarrolla Lightning Labs y el más extendido entre los nodos de la red, publicó el 30 de octubre dos versiones correctivas, v0.20.7-beta y v0.21.6-beta, que bloquean la vía por la que un ataque ya demostrado alcanzaba el nodo. Esa vía pasaba por MPTCP, la extensión del kernel de Linux que reparte una misma conexión entre varias rutas de red. El detalle que llega ahora, y que contó CryptoSlate el 9 de noviembre, es que el parche del demonio no cierra el caso: en las máquinas afectadas hace falta además un kernel corregido y un reinicio. Quien administra un nodo de Lightning tiene, por tanto, dos tareas y no una, y la segunda obliga a tirar la máquina abajo un momento. Entre la publicación de las versiones y el aviso pasaron diez días.
Dos versiones de lnd el mismo 30 de octubre
Las dos ramas vivas de lnd recibieron corrección el mismo día: la 0.21, que es la línea actual, y la 0.20, que sigue mantenida para quien no ha saltado todavía. Eso quiere decir que no hay excusa de versión: en cualquiera de las dos líneas existe una release con el arreglo, y las notas de la 0.21.6 son el documento al que mirar antes de tocar nada en producción.
El aviso no desgrana el alcance del ataque más allá del camino que lo hacía posible, así que conviene no adornarlo. Lo comprobado es el recorrido: existía una ruta practicable hacia el nodo que se apoyaba en MPTCP, alguien la demostró y las versiones del 30 de octubre la tapan.
Qué es MPTCP y por qué el ataque iba por ahí
MPTCP (Multipath TCP) es una extensión del propio núcleo de Linux. Permite que una conexión que el programa ve como una sola se reparta entre varias interfaces o caminos de red: pensada para que un móvil pase del wifi a la red móvil sin cortar la sesión, o para que un servidor con dos enlaces aproveche los dos. Como vive en el kernel y no en la aplicación, un programa puede acabar hablando MPTCP sin haberlo pedido, y ahí está el problema: la superficie de ataque no es la que el desarrollador del demonio creía tener delante.
En Lightning eso pesa más que en un servidor web cualquiera. Un nodo mantiene canales abiertos con otros nodos y su seguridad depende de estar conectado y de poder publicar en tiempo el último estado de cada canal. La red es parte del modelo de seguridad, no un accesorio. Por eso una vía que se abre por debajo de la aplicación, en la pila de red del sistema operativo, es exactamente del tipo que se mira dos veces.
El kernel y el reinicio, la parte que nadie puede saltarse
La secuencia para un operador queda clara y es tediosa: actualizar lnd a v0.21.6-beta o a v0.20.7-beta, actualizar el kernel de la distribución y reiniciar. Sin ese reinicio el sistema sigue ejecutando el núcleo viejo, con el defecto dentro, por mucho que el paquete nuevo esté ya instalado en el disco. Es el tipo de paso que se pospone en un nodo que factura enrutando y que lleva semanas sin caerse.
Un nodo de Lightning, además, firma de manera continua. Para que un pago cruce hace falta una clave disponible en el momento, y eso significa claves en caliente, en una máquina conectada a internet y expuesta a la red. Es la diferencia de fondo con el ahorro guardado fuera de línea, y la razón por la que un operador sensato no tiene en el nodo más saldo del que necesita para enrutar. Nuestra guía sobre billeteras frías y calientes explica dónde cae cada cosa, y la lista de seguridad por impacto pone al día de software y sistema en el lugar que le corresponde, que es arriba.
La versión mínima en la línea anterior es la v0.20.7-beta, publicada ese mismo 30 de octubre; en la rama actual, la v0.21.6-beta.
Fuentes
- v0.20.7-beta — fuente primaria (github.com), enlazada por CryptoSlate
- v0.21.6-beta — fuente primaria (github.com), enlazada por CryptoSlate
- operator notes — fuente primaria (github.com), enlazada por CryptoSlate
- Bitcoin Lightning’s security update shuts one door. A critical Linux flaw remains — CryptoSlate, 09/11/2026
Este artículo no es una recomendación de inversión. Las criptomonedas son un activo volátil y sin cobertura de garantía de depósitos: puedes perder todo el dinero invertido.
¿Quieres ver antes nuestras noticias en Google? Añade Jukipto como fuente preferida.
Tags / Categorías :
Tecnología
Este artículo lo publica la redacción de Jukipto siguiendo nuestra política editorial. Los datos de mercado proceden de CoinGecko. No es una recomendación de inversión: las criptomonedas son un activo volátil y puedes perder todo el dinero invertido — lee el aviso legal financiero. ¿Ves un error? Escríbenos a info@jukipto.com y lo corregimos.